


Medical Intelligence Recording AssistantMedMentis
Arztbrief-Entwurf aus dem Arzt-Patienten-Gespräch. In Entwicklung.
Lösung ansehen
Aus Frankfurt, nach ISO/IEC 27001 zertifiziert.
Branche und Größe entscheiden, ob NIS 2 für Sie gilt (§ 28 BSIG). Ergebnis sofort, ohne Angaben zu Ihrer Person.
Alles zu GRC & ComplianceSchildern Sie uns Ihre Lage. Wir melden uns persönlich zurück.
Erstgespräch anfragen15 Minuten, kostenlos, unverbindlich.
Lieber schreiben: zur KontaktseiteCybersecurity, GRC & Compliance und AI Solutions aus einer Hand, aus Frankfurt am Main. Unsere Dienstleistungen →
Stellen Sie Ihre Frage per Stimme, unsere KI antwortet sofort.
Ein Klick startet das Gespräch mit unserer KI. Aufnahmen speichern wir nicht. Datenschutz
Soll zuhören und den Arztbrief-Entwurf meist in unter 60 Sekunden schreiben. In Entwicklung, Pilotprogramm für Kliniken.In Entwicklung, Pilot für Kliniken.
So bündelt die GAD Defense Engine Prüfläufe, Angriffspfade, Befunde und Maßnahmen an einem Ort, damit Technik und Geschäftsführung dieselbe Grundlage haben. Die Ansicht zeigt Beispieldaten, die Prüfläufe liefert heute RedMentis.
Schließt diese Maßnahme den Pfad, bestätigt das der nächste Lauf.
Jeder Befund steht mit seinem Angriffspfad, nicht in einer losen Liste.
Nach jeder Maßnahme prüft der nächste Lauf erneut, ob der Pfad wirklich geschlossen ist.
Konzeptansicht mit Beispieldaten
RedMentis-Demo anfordernUnsere drei Kernservices greifen ineinander, um Unternehmen technisch, regulatorisch und organisatorisch widerstandsfähiger zu machen.
Für Organisationen, die ihre Sicherheitslage kontinuierlich verbessern, Angriffe frühzeitig erkennen und technische Risiken verständlich steuerbar machen wollen.
Für Unternehmen, die regulatorische Anforderungen strukturiert erfüllen, Sicherheitsmaßnahmen dokumentieren und Management-Entscheidungen auf belastbare Grundlagen stellen möchten.
Für Unternehmen, die KI produktiv nutzen möchten, ohne Kontrolle über Daten, Berechtigungen, Ergebnisse und regulatorische Anforderungen zu verlieren.

Regulierung, KI-Einsatz und Cyberrisiken erhöhen den Druck auf Unternehmen, Sicherheit nachweisbar und steuerbar aufzubauen.
Wir prüfen und schützen Ihre Geräte, E-Mails, Webseite und Konten. Sie wählen das Paket, das zu Ihrem Unternehmen passt, und bauen bei Bedarf aus.
15 Minuten am Telefon
 Erstgespräch
Kostenlos
Ohne Vorbereitung, ohne Kosten
Erstgespräch anfragenEssentiell für Sicherheit
 Go
190 €129 €
einmalig, zzgl. MwSt.pro Monat, mind. 3 Monate, zzgl. MwSt.
Paket buchenPaket buchenKostenlos beraten lassenErhöhter Schutz
Proab 990 €ab 890 €
einmalig, zzgl. MwSt.pro Monat, zzgl. MwSt.
Paket buchenPaket buchenKostenlos beraten lassenErweiterter Schutz
Enterpriseab 1.490 €ab 1.290 €
einmalig, zzgl. MwSt.pro Monat, zzgl. MwSt.
Paket buchenPaket buchenKostenlos beraten lassenAlle Preise netto zzgl. MwSt., nur für Unternehmen.
Wählen Sie die Frage, die Ihre Lage am besten beschreibt. Der Link führt direkt zur passenden Leistung.
Arztbrief-Entwurf aus dem Arzt-Patienten-Gespräch. In Entwicklung.
Lösung ansehenFindet Angriffspfade und ordnet Maßnahmen nach Risiko. Im Pilotbetrieb.
RedMentis ansehenAufträge, Lager, Einkauf und Rechnungen in einem System.
StockMentis ansehenDSGVO ist keine Abhakliste. Sie bestimmt, wie wir Systeme bauen.
GESCHÄFTSFÜHRER · JURIST
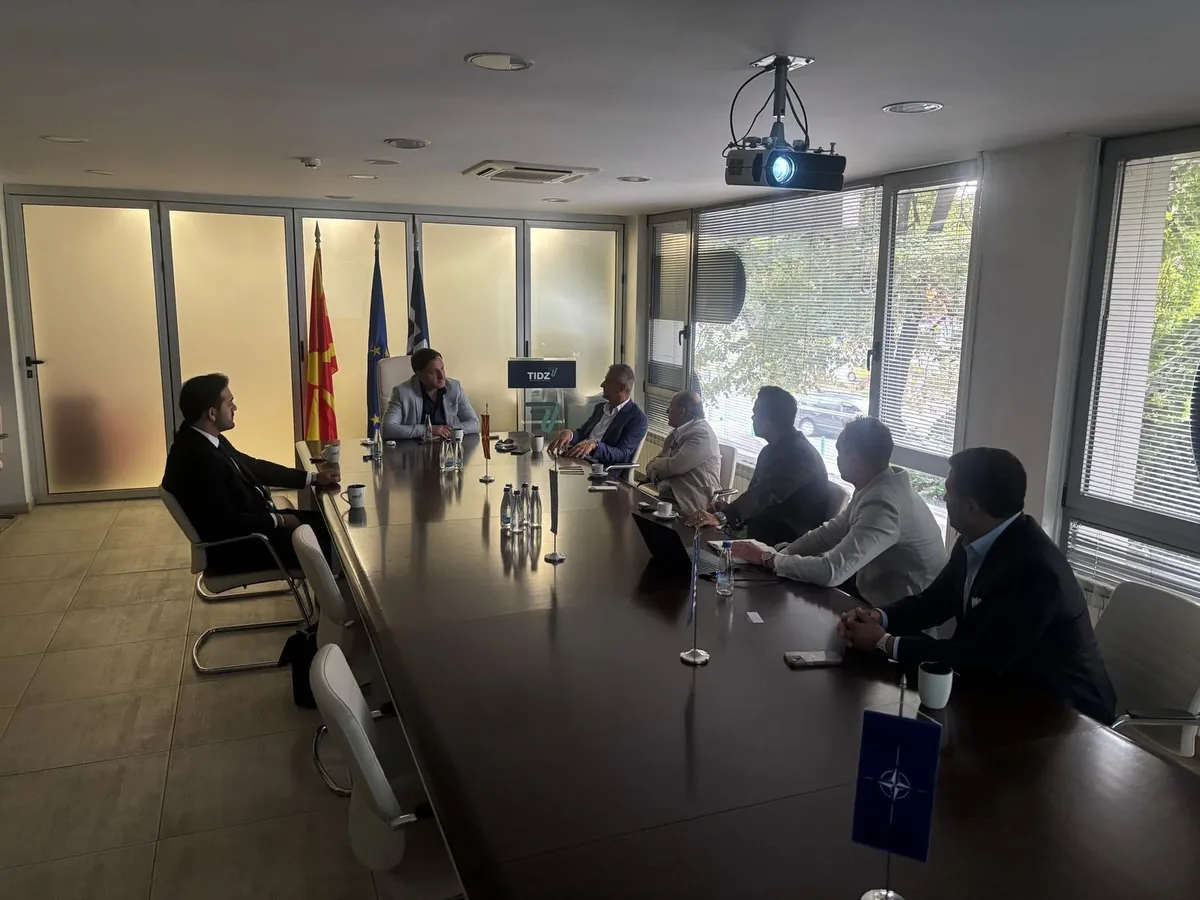
Unser Mitgründer und Geschäftsführer Abdussamed Nazik war Teil einer Delegation zu einem europäischen Ministerium für digitale Transformation. Im Gespräch mit dem Minister und der staatlichen Investitionsagentur ging es um KI und sichere digitale Infrastruktur.
germanaidefense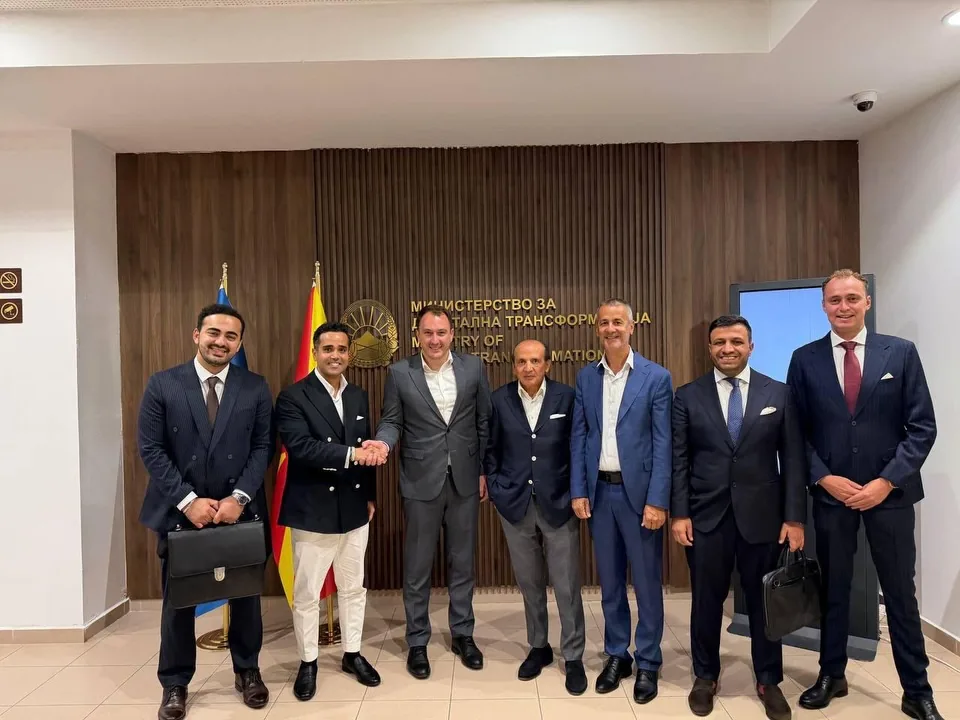
germanaidefense North Macedonia | Strategic Dialogue on AI and Digital Infrastructure
Our CEO @abdussamednazik was part of a delegation to North Macedonia. Topic: an AI Innovation Park for AI, energy and secure digital infrastructure.
GermanAI Defense GmbH
Kurze Videos zu Angriffen aus dem Alltag, Rechenzentren und unserer Arbeit
Verteidigung braucht System. Oben unsere Software, in der Mitte unsere Dienstleistungen, unten das Fundament aus Rechenzentren und Schulungen. Wählen Sie einen Baustein, um zu sehen, womit er zusammenhängt.
Tippen Sie auf einen Baustein
SOC-Überwachung rund um die Uhr, auch für Rechenzentren, RedMentis prüft zwischen zwei Pentests weiter
Mehr zu CybersecurityTagesaktuelle Meldungen aus der IT-Sicherheit, automatisch kuratiert. Tippen Sie auf eine Meldung, um den vollständigen Bericht bei der Quelle zu lesen.
Lade aktuelle Meldungen…
Schlagzeilen und Kurzauszüge stammen von der jeweiligen Quelle und verlinken dorthin. Keine Gewähr für fremde Inhalte.
Wir schützen, steuern und verbessern die digitale Sicherheitslage von Unternehmen, Industrie und kritischer Infrastruktur, über drei ineinandergreifende Dienstleistungen: Cybersecurity (SOC-Überwachung rund um die Uhr für betreute Umgebungen), GRC & Compliance (DSGVO, NIS 2, EU-KI-Verordnung) und AI Solutions (sichere KI-Integration, LLM und KI-Testautomatisierung). Dazu kommen unsere Softwarelösungen Medical Intelligence Recording Assistant (Arztbrief-Entwurf aus dem Gespräch, in Entwicklung), RedMentis (KI-gestützte Angriffspfad-Analyse, im Pilotbetrieb) und StockMentis (Multichannel-Warenwirtschaft) sowie zwei Ebenen: Rechenzentrums- und Infrastrukturprojekte, die zertifizierte Partner mit eigenen Verträgen realisieren und die wir steuern und schützen, und die GAD Academy für Schulung und Enablement. Made in Germany, Betrieb bei Ihnen oder in Deutschland.
Ja. Unser Sitz ist Frankfurt am Main. Von hier beraten wir Unternehmen und Einrichtungen in Frankfurt und im Rhein-Main-Gebiet zur IT-Sicherheit: vom Penetrationstest (ein beauftragter, kontrollierter Angriffsversuch auf Ihre Systeme) über die Vorbereitung auf NIS 2 (die EU-Richtlinie mit Pflichten zur IT-Sicherheit) bis zur SOC-Überwachung rund um die Uhr. Einen Überblick gibt die Seite Cybersecurity. Wo der Mittelstand am besten anfängt, steht im Beitrag IT-Sicherheitsberatung für den Mittelstand.
Regierungen, Behörden und Unternehmen kommen mit ihrem Bedarf zu uns. Wir nehmen den Auftrag auf, strukturieren das Projekt und führen die Gespräche mit allen Beteiligten, von der Behörde bis zum Netzbetreiber. Planung und Bau übernehmen zertifizierte Partner mit Referenzen in Deutschland, mit eigenen Verträgen direkt mit Ihnen: deutsche Ingenieursplanung, nach Tier-III-Kriterien ausgelegt, mit redundanter Stromversorgung und Kühlung. Wir wählen die Partner aus und steuern das Vorhaben. Was entsteht, schützen wir: Zutritt, Netzwerk und SOC-Überwachung rund um die Uhr, Service- und Reaktionszeiten laut Vertrag. Den Datenstandort legt der Vertrag fest.
Das SOC (Security Operations Center, eine Leitstelle für IT-Sicherheit) verbindet eine zentrale Ereignisauswertung über gängige SIEM-Plattformen mit KI-gestützter Erkennung von Auffälligkeiten. Ein SIEM sammelt die Sicherheitsmeldungen aus Ihrem ganzen Netz an einer Stelle. Neue Ereignisse werden automatisch vorbewertet, kritische Fälle laufen über feste Eskalationsstufen. Die KI filtert das Rauschen, Menschen entscheiden im kritischen Moment. SOC-Überwachung rund um die Uhr, Service- und Reaktionszeiten laut Vertrag.
RedMentis ist unser Ansatz für KI-orchestrierte Sicherheitsvalidierung, ergänzend zum Pentest: eine KI, die wiederholbar Angreifer-Verhalten simuliert, systematisch nach Schwachstellen in Anwendungen, Netzwerken und Konfigurationen sucht und Funde mit konkreten Reproduktionsschritten meldet, statt nur einmal pro Jahr wie ein klassischer Pentest. Heute setzen wir RedMentis im Pilotbetrieb mit ausgewählten Kunden ein, als Dienstleistung durch GAD.
KI für Ihren Geschäftsprozess: LLM-Integration in Ihre bestehenden Systeme, Custom-Modelle für branchenspezifische Aufgaben, Automation von Dokumenten- und Daten-Workflows. Ausgelegt auf DSGVO-konformen Betrieb, bei Ihnen vor Ort oder in einem Rechenzentrum in Deutschland.
Wir validieren ML-Modelle, LLMs und Datenpipelines automatisiert über den gesamten Lebenszyklus, vom ersten Training bis zum Produktivbetrieb. Dazu zählen Drift-Erkennung, Halluzinations-Tests bei LLMs, Bias-Audits und Robustheits-Checks gegen gezielt manipulierte Eingaben (Adversarial Inputs). So sehen Sie nach jedem Testlauf, wo Ihre KI falsch antwortet, und wiederholen die Prüfung im Betrieb regelmäßig.
Wo Ihre Daten liegen, legen wir im Projekt fest und dokumentieren es im AVV. Unser Standard: Daten und Verarbeitung in deutschen Rechenzentren oder bei Ihnen vor Ort, auf Wunsch ohne Cloud-Anbieter außerhalb der EU. Setzen Sie bereits eine SIEM-Plattform ein, binden wir diese ein und zeigen Ihnen, was das für Datenflüsse in Drittländer bedeutet. Wir sind nach ISO/IEC 27001:2022 zertifiziert. Unsere Architektur ist auf DSGVO- und NIS-2-konformen Betrieb ausgelegt und unterstützt KRITIS-Nachweise sowie die Anforderungen der EU-KI-Verordnung.
Wir starten mit einem kostenlosen Erstgespräch von 15 Minuten, in dem wir Ihre Lage und Ihren Bedarf klären. Innerhalb von 2 bis 4 Wochen liefern wir ein konkretes Angebot mit Architektur-Skizze und Zeitplan. Erste produktive Schritte (z. B. SOC-Onboarding oder ein RedMentis-Initial-Scan) sind häufig in 4 bis 6 Wochen live. Beide Angaben sind Richtwerte, Stand Oktober 2026.